

 Πάσχα
 Eurovision
 Summer
 Xmas
Η Skroutz Last Mile ανακοίνωσε περιστατικό ασφαλείας με μη εξουσιοδοτημένη πρόσβαση σε σύστημά της.
Η Skroutz Last Mile βρέθηκε στο στόχαστρο κυβερνοεπίθεσης, με την εταιρεία να ανακοινώνει επίσημα περιστατικό ασφαλείας που αφορά μη εξουσιοδοτημένη πρόσβαση σε πληροφοριακό της σύστημα. Σύμφωνα με την ανακοίνωση, τα δεδομένα που επηρεάστηκαν αφορούν αποστολές δεμάτων. Η εταιρεία διευκρινίζει ότι δεν επηρεάστηκαν δεδομένα πιστωτικών καρτών, στοιχεία πληρωμών ή διαπιστευτήρια πρόσβασης, καθώς, όπως αναφέρει, αυτού του είδους οι πληροφορίες δεν αποθηκεύονται στα συστήματά της και επομένως δεν σχετίζονται με το συγκεκριμένο συμβάν. 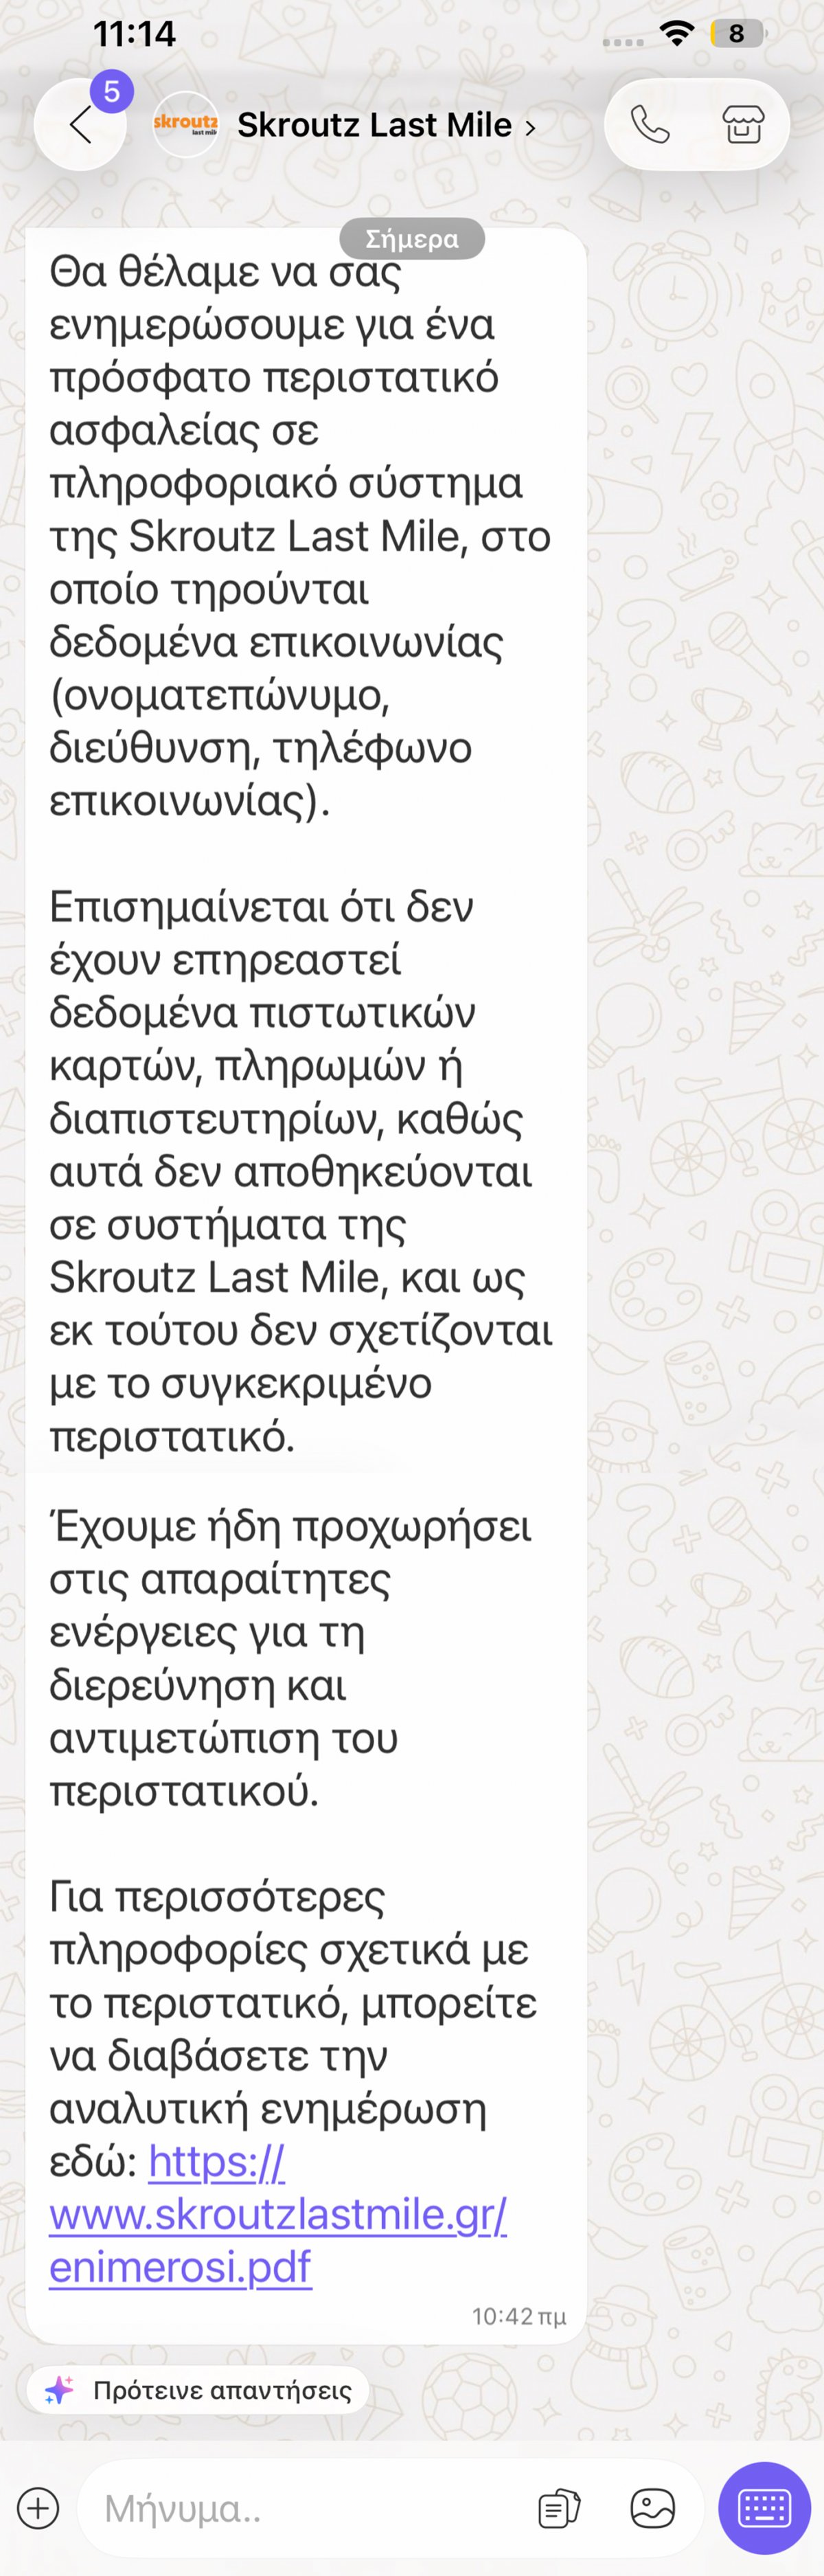
Τι απαντά η Skroutz Last Mile για το περιστατικό ασφαλείας
Στην επίσημη ανακοίνωσή της, η εταιρεία αναφέρει ότι προχώρησε άμεσα στην αντιμετώπιση του περιστατικού, λαμβάνοντας τα προβλεπόμενα μέτρα ασφαλείας σε συνεργασία με τις αρμόδιες εποπτικές αρχές. «Στη Skroutz Last Mile θέτουμε την ασφάλεια και την προστασία των προσωπικών δεδομένων ως αδιαπραγμάτευτη προτεραιότητα», τονίζει χαρακτηριστικά.
Η εταιρεία επισημαίνει ότι από το περιστατικό επηρεάστηκαν αποκλειστικά οι κατηγορίες δεδομένων που αφορούν στοιχεία αποστολής δεμάτων, χωρίς καμία διαρροή ευαίσθητων οικονομικών στοιχείων.
Προσοχή σε ύποπτα email και SMS μετά το χακάρισμα
Η Skroutz Last Mile εφιστά ιδιαίτερα την προσοχή των χρηστών σε μηνύματα ή επικοινωνίες που δεν προέρχονται από τα επίσημα κανάλια της εταιρείας. Προειδοποιεί για ύποπτα email ή SMS που ενδέχεται να επιχειρούν να αποσπάσουν προσωπικά στοιχεία ή κωδικούς πρόσβασης μέσω phishing, εκμεταλλευόμενα τα δεδομένα που διέρρευσαν.
Για οποιαδήποτε διευκρίνιση σχετικά με το περιστατικό, η εταιρεία παραπέμπει τους ενδιαφερόμενους πελάτες στον Υπεύθυνο Προστασίας Δεδομένων της, ενώ υπενθυμίζει τις γενικές οδηγίες αποφυγής περιστατικών εξαπάτησης, όπως την αποφυγή κλικ σε ύποπτους συνδέσμους και την επαλήθευση της προέλευσης κάθε επικοινωνίας πριν από την παροχή προσωπικών στοιχείων.